Kurumsal Risk Yönetimi Eğitimi
Modern işletmelerin sürdürülebilir başarısı için kritik öneme sahip kurumsal risk yönetimi konularında kapsamlı eğitim programı
Risk Yönetiminin Temelleri
Önemli Not: İtibar ve stratejik riskler de kurumsal risk yönetiminin ayrılmaz parçalarıdır ve tüm risk kategorileri birbiriyle etkileşim halindedir.
Risk Tanımı ve Temel Kavramlar
Risk, bir organizasyonun hedeflerine ulaşmasını engelleyebilecek belirsizliklerin ve potansiel tehlikelerin bütünüdür. Modern iş dünyasında risk yönetimi, sadece tehlikeleri öngörmek değil, aynı zamanda fırsatları da değerlendirmek anlamına gelir.
Finansal Riskler
Mali durumu etkileyen riskler
-
Kredi riski
-
Likidite riski
-
Piyasa riski
Operasyonel Riskler
İş süreçlerinden kaynaklanan riskler
-
Sistem arızaları
-
İnsan hataları
-
Süreç aksaklıkları
Uyum Riskleri
Yasal düzenlemelere uyumsuzluk
-
Mevzuat değişiklikleri
-
Cezai yaptırımlar
-
Lisans kayıpları
Kurumsal Risk Yönetimi Çerçevesi
Kurumsal Risk Yönetimi Nedir?
Kurumsal Risk Yönetimi (KRY), bir organizasyonun tüm seviyelerinde risklerin sistematik olarak tanımlanması, değerlendirilmesi, yönetilmesi ve izlenmesi sürecidir. Bu yaklaşım, riskleri izole edilmiş olaylar olarak değil, birbirleriyle etkileşim halindeki dinamik unsurlar olarak ele alır.
Başarı Faktörleri
Etkili risk yönetimi için güçlü liderlik, açık iletişim, sürekli eğitim ve teknoloji desteği kritik öneme sahiptir. Risk zekasına sahip kurumlar bu faktörleri başarıyla entegre eder.
Temel Hatalar
Risk yönetiminde en sık yapılan hatalar arasında riskleri silo yaklaşımıyla ele almak, üst yönetim desteğinin yetersizliği ve risk kültürünün oluşturulamaması yer alır.
KRY'nin Önemi
Kurumsal risk yönetimi, işletmelerin belirsizlikler karşısında dirençli kalmasını sağlar. Stratejik hedeflere ulaşmada rehberlik eder ve paydaş güvenini artırır.
“Risk zekasına sahip kurum, riskleri fırsat olarak değerlendiren ve sürekli öğrenen organizasyondur.”
Roller, Sorumluluklar ve İlişkiler
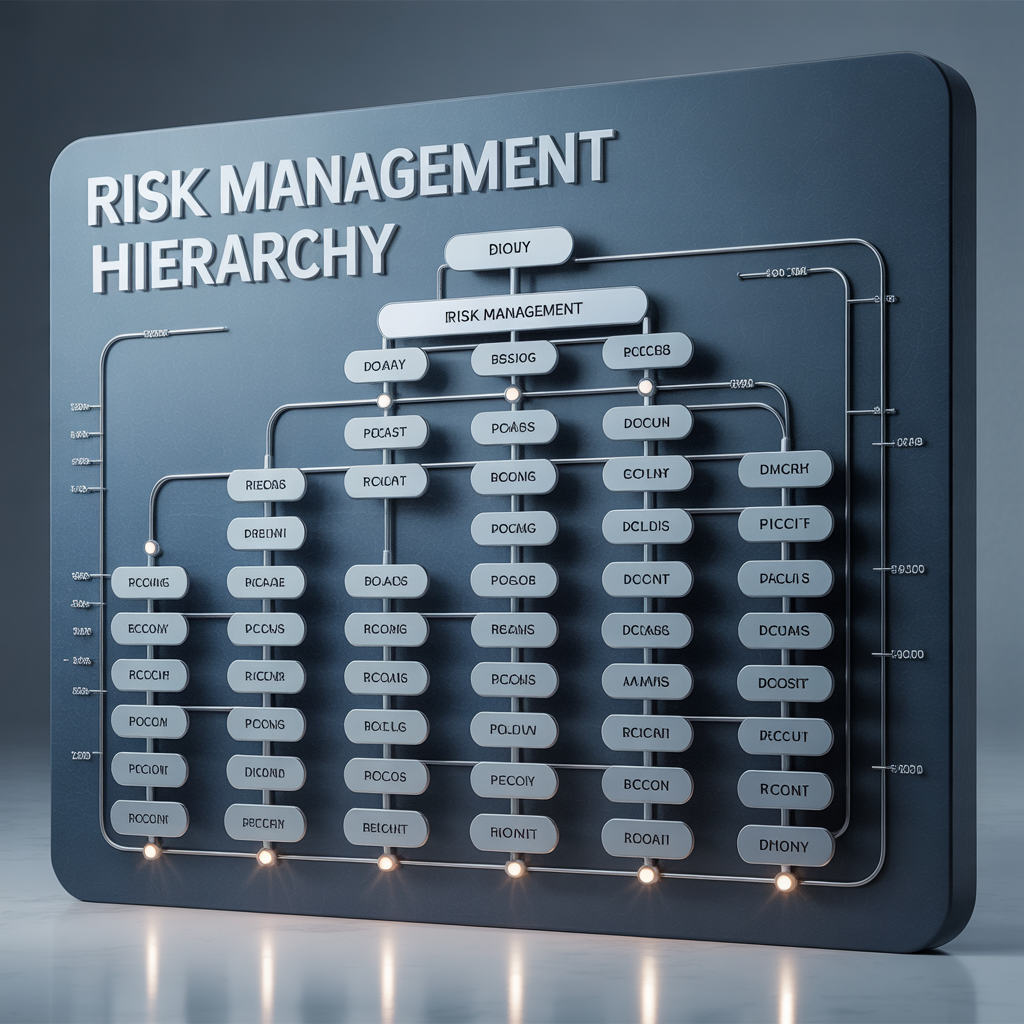
Güvence Hatları
Birinci Hat
Operasyonel yönetim ve kontroller
İkinci Hat
Risk yönetimi ve uyum fonksiyonları
Üçüncü Hat
İç denetim ve bağımsız güvence
Kurumsal Risk Yönetiminde Rol ve Sorumluluklar
Etkili bir risk yönetimi sistemi, tüm organizasyon seviyelerinde net tanımlanmış roller ve sorumluluklar gerektirir. Her paydaşın kendine özgü görevleri ve hesap verebilirlik alanları bulunur.
1-Yönetim Kurulu
Risk iştahını belirler ve genel risk stratejisini onaylar
2-Üst Yönetim
Risk politikalarını uygular ve risk kültürünü oluşturur
3-Risk Yöneticileri
Risk süreçlerini koordine eder ve raporlama yapar
4-Operasyonel Birimler
Günlük risk yönetimi faaliyetlerini yürütür
Risk yönetimi, iç kontrol ve iç denetim arasındaki ilişki, organizasyonun genel yönetişim yapısının temelini oluşturur. Bu üç fonksiyon birbirini tamamlayarak kapsamlı bir güvence sistemi oluşturur.
Risk Yönetimi Süreci ve Adımları
Kurumsal Risk Yönetiminin Adımları
Sistematik bir risk yönetimi süreci, organizasyonların riskleri proaktif olarak yönetmesini sağlar. Bu süreç, strateji belirlenmesinden başlayarak sürekli izleme ve iyileştirme ile devam eder.da
1-Strateji Belirleme
Risk iştahı ve tolerans seviyelerinin tanımlanması
2-Risk Tanımlama
Potansiyel risklerin sistematik olarak belirlenmesi
3-Risk Değerlendirme
Olasılık ve etki analizleri ile risk seviyelerinin ölçülmesi
4-Aksiyon Planlama
Öncelikli riskler için detaylı eylem planlarının oluşturulması
5-İzleme ve Raporlama
Ana risk göstergelerinin takibi ve erken uyarı sistemleri
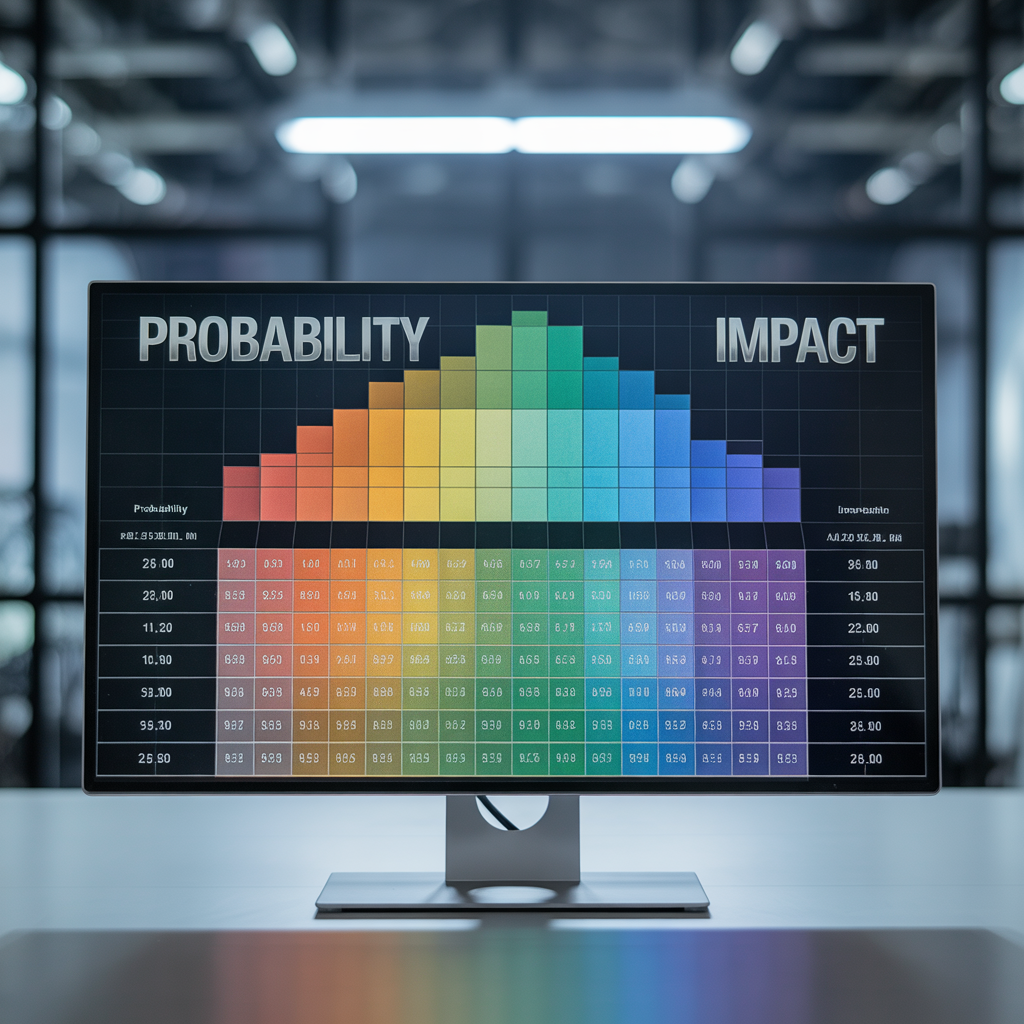
Risk Değerlendirme Matrisi
Brüt ve net risk değerlendirmesi, mevcut kontrollerin etkinliğini dikkate alarak yapılır. Risk haritası, organizasyonun risk profilini görsel olarak sunar.
Kritik Nokta: Risk İştahı ve Risk Toleransı kavramları, organizasyonun ne kadar risk alabileceğini belirler ve risk limitlerinin temelini oluşturur.
Risk Aksiyon Planının oluşturulması sürecinde termin, maliyet ve aksiyon sahibinin net olarak belirlenmesi kritik öneme sahiptir. Ana risk göstergelerinin belirlenmesi ve erken uyarı sistemlerinin kurulması, proaktif risk yönetiminin temel taşlarıdır.
Kavramsal Çerçeveler ve Uygulama
Yönetişim Yapısı
Yönetim Kurulu
Genel gözetim ve strateji onayı
Denetim ve Risk Komiteleri
Uzmanlaşmış gözetim ve değerlendirme
İç Denetim
Bağımsız güvence ve danışmanlık
Dış Denetim
Objektif değerlendirme ve doğrulama
Kavramsal Çerçeve Seçenekleri
Kurumsal risk yönetiminde farklı metodolojiler ve standartlar kullanılabilir. ISO ve COSO gibi uluslararası çerçeveler, organizasyonlara yapılandırılmış yaklaşımlar sunar.
ISO 31000 Modeli
Risk yönetimi için uluslararası standart
-
Prensip odaklı yaklaşım
-
Süreç tabanlı metodoloji
-
Sürekli iyileştirme
COSO Çerçevesi
İç kontrol ve risk yönetimi entegrasyonu
-
Kurumsal yönetişim odaklı
-
Stratejik hedef uyumu
-
Performans odaklı
ISO & COSO Farkları
ISO 31000 daha genel ve esnek bir yaklaşım sunarken, COSO daha detaylı ve kurumsal yönetişim odaklı bir çerçeve sağlar. Organizasyonlar, kendi ihtiyaçlarına en uygun modeli seçebilir veya hibrit yaklaşımlar geliştirebilir.
Sonuç: Etkili kurumsal risk yönetimi, sadece teknik bir süreç değil, aynı zamanda organizasyonel kültürün ve yönetişim yapısının ayrılmaz bir parçasıdır. Güvence hatlarının sorumlulukları net olarak tanımlandığında, risk yönetimi organizasyonun DNA’sına yerleşir ve sürdürülebilir değer yaratır.